
Daten-Compliance · Hamburg
Daten-Compliance ist eine Querschnittsmaterie. Wir übernehmen sie vollständig – als externer Datenschutzbeauftragter und als laufende Beratung zu Gesetzen und Zertifizierungen.
Fachanwalt für IT-Recht seit 2012 · DSGVO, NIS2, AI Act, Data Act
Bundesweit tätig, auf Wunsch vollständig digital · DE / EN
DSGVO
NIS2 / BSIG
AI ACT
DATA ACT
CYBER RESILIENCE
ISO 27001
TISAX
ISO 9001
DSGVO
NIS2 / BSIG
AI ACT
DATA ACT
CYBER RESILIENCE
ISO 27001
TISAX
ISO 9001
Fachanwalt IT-Recht
Beratungssprachen
bundesweit tätig
Datenschutz, Informationssicherheit und die Regulierung digitaler Produkte hängen zusammen. Wir betrachten sie gemeinsam – von den einschlägigen Gesetzen wie DSGVO, NIS2, AI Act und Data Act bis zu den relevanten Zertifizierungen nach ISO 27001, ISO 9001 und TISAX.
Externer Datenschutzbeauftragter: Beratung, Überwachung und Ansprechpartner für Ihr Unternehmen.
Derselbe Leistungsumfang wie für Unternehmen, zugeschnitten auf Gesundheitsdaten: ärztliche Schweigepflicht, Auftragsverarbeitung mit IT-Dienstleistern und die besonderen Meldewege im Sektor.
Datenzugang und Datenteilung nach dem Data Act: Bereitstellungspflichten, Vertragsgestaltung und die neue Pflicht zu Access by Design.
Produktsicherheit nach dem Cyber Resilience Act: Sicherheitsanforderungen, Schwachstellenmanagement und neue Meldepflichten bei aktiv ausgenutzten Schwachstellen.
Rechtssichere Einordnung von KI-Systemen: Risikoklassifizierung, Transparenzpflichten und die Vorbereitung auf kommende Hochrisiko-Anforderungen.
Cybersicherheitspflichten für betroffene Unternehmen: Betroffenheitsprüfung, Registrierung beim BSI und laufende Nachweispflichten.
Aufbau eines wirksamen Qualitätsmanagementsystems: Lückenanalyse, Prozessdokumentation und Begleitung bis zur Zertifizierungsreife.
Aufbau eines Informationssicherheits-Managementsystems: Risikoanalyse, Maßnahmenkatalog und Begleitung bis zur Zertifizierung.
Vorbereitung auf den Prüfstandard der Automobilindustrie: Selbstauskunft, Reifegradbewertung und das Assessment durch einen Prüfdienstleister.
Viele Themen greifen ineinander: Wer NIS2 umsetzt, berührt die DSGVO. Wer KI einsetzt, berührt beides. Deshalb planen wir die Maßnahmen gemeinsam statt nebeneinander.
DSGVO, NIS2, AI Act, Data Act, Zertifizierungen: Wir verschaffen Ihnen einen Überblick, welche Anforderungen für Sie gelten und wie Sie sie am besten umsetzen.
Die SL PROJECTS & COMPLIANCE ist auf Daten-Compliance spezialisiert – auf das Zusammenspiel von Datenschutz, Informationssicherheit und der Regulierung digitaler Produkte. Unternehmen können diese Themen längst nicht mehr getrennt bearbeiten.
Hinter der SL PROJECTS & COMPLIANCE steht Markus Sittig, seit 2012 Fachanwalt für IT-Recht. Er verbindet juristisches Verständnis mit dem Blick auf IT-Sicherheit und Organisation – und damit die beiden Seiten, auf die es bei
Daten-Compliance ankommt.
Ob einmaliges Projekt oder dauerhafte Begleitung, am Anfang steht eine Bestandsaufnahme: Welche Anforderungen gelten für Sie, wo bestehen Lücken, was ist am dringendsten? Danach gehen wir die Themen Schritt für Schritt an – die wichtigsten zuerst. Auf Deutsch oder Englisch, bundesweit und auf Wunsch vollständig digital.
Gesetze und Zertifizierungen aus einer Hand.
Wir betreuen Sie mit kompetenten und aktuell geschulten Mitarbeitern.

PLATZHALTER · ERSETZT DURCH NEXTCLOUD-MATERIAL
Im IT-Recht besteht die Leistung nicht darin, die Rechtslage zu kennen. Sie besteht darin, unter ungeklärter Rechtslage belastbar zu beraten.
Markus Sittig, Fachanwalt für IT-Recht
Rechtsanwalt · Fachanwalt für IT-Recht
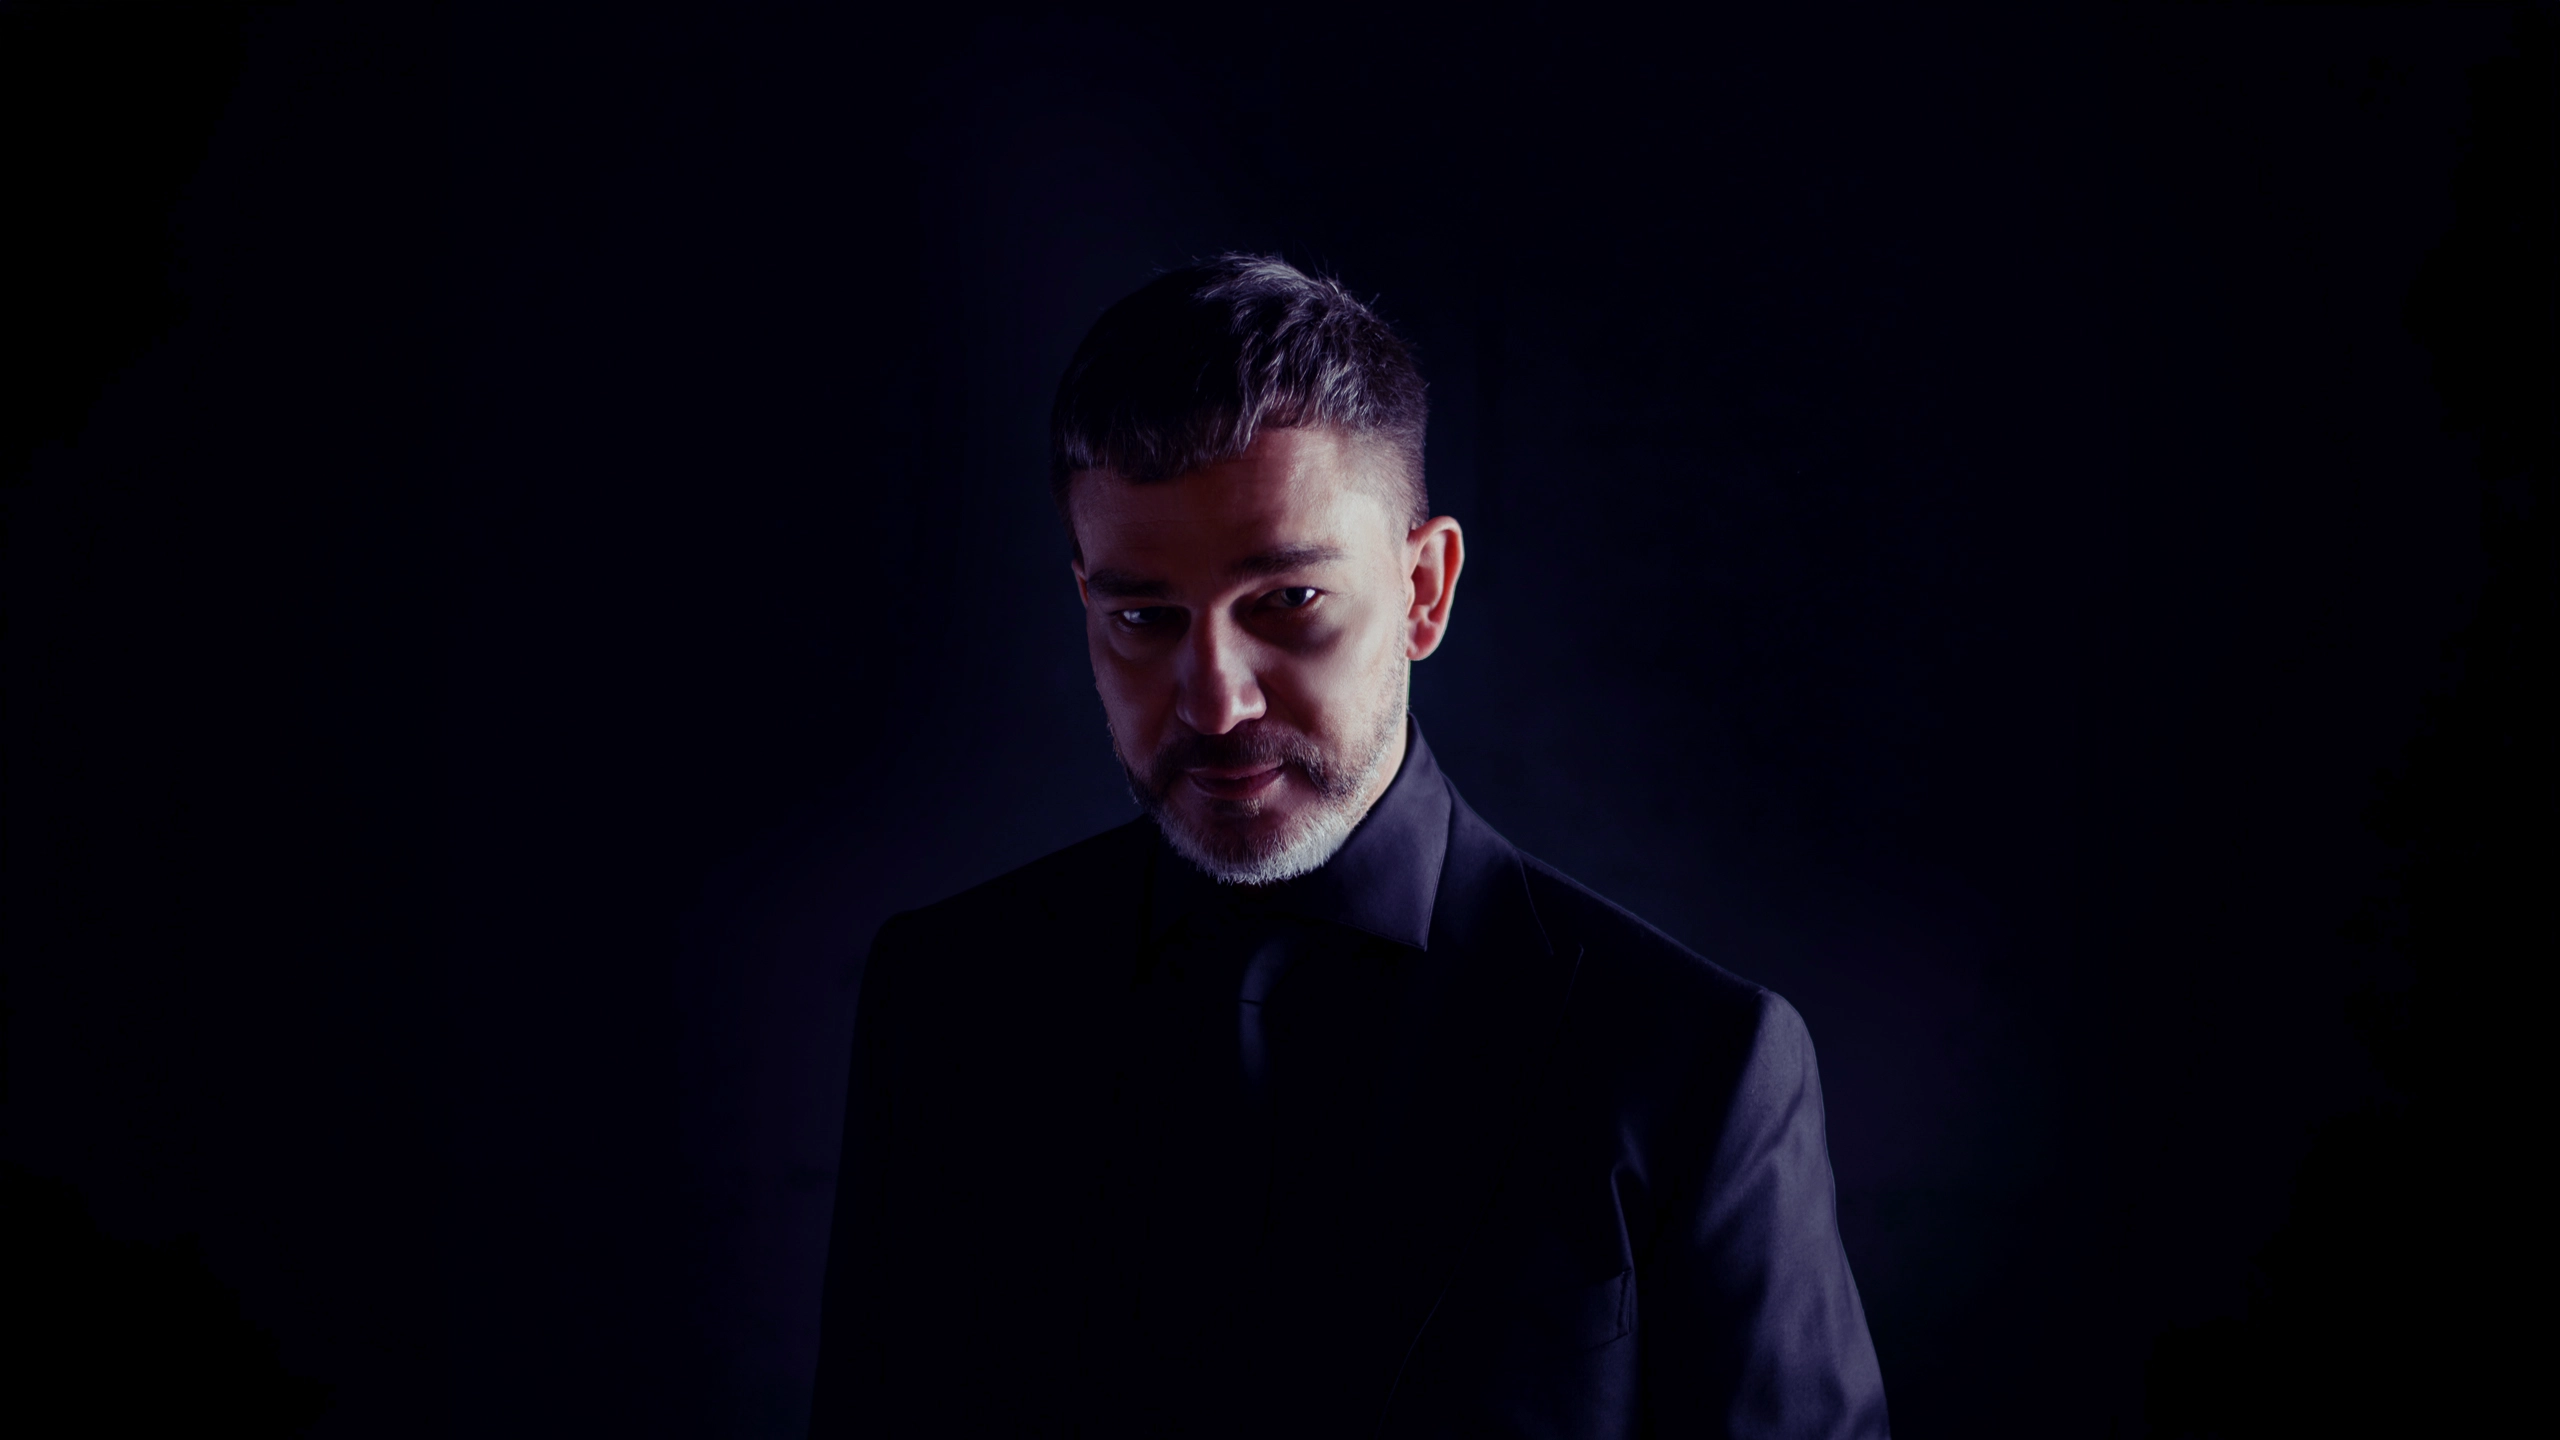
Seit 2012 Fachanwalt für IT-Recht, mit Schwerpunkt an der Schnittstelle von Recht und IT-Sicherheit. Er berät Unternehmen dabei, Datenschutz, Informationssicherheit und neue Regulierung wie NIS2, AI Act und Data Act so umzusetzen, dass sie im Alltag funktionieren.
Schwerpunkte
IT-Recht, Datenschutz (DSGVO), Informationssicherheit
Sprachen
Deutsch, Englisch – Videotermine möglich
Vier Themenbereiche mit Einordnung, offenen Fragestellungen und Fachbeiträgen – laufend erweitert.
Aufgaben, Bestellpflicht, interner oder externer Datenschutzbeauftragter – und was im Gesundheitswesen zusätzlich gilt.
Betroffenheit, Registrierung, Risikomanagement und die Meldepflichten nach dem BSIG.
Risikoklassifizierung, Transparenzpflichten nach Art. 50, KI-Kompetenz und Leitlinien für generative Modelle.
Datenzugangsansprüche bei vernetzten Produkten, Vertragsgestaltung und die Abgrenzung zu Geschäftsgeheimnissen.
Das hängt von Größe, Tätigkeit, verarbeiteten Daten und eingesetzten Technologien ab. In einer Bestandsaufnahme klären wir, welche Gesetze und Standards für Sie relevant sind – von der DSGVO über NIS2 bis zum AI Act.
Die Gesetze überschneiden sich: NIS2 verlangt Sicherheitsmaßnahmen, die auch dem Datenschutz dienen; KI-Systeme verarbeiten oft personenbezogene Daten. Wer die Themen gemeinsam betrachtet, vermeidet doppelte Arbeit.
Ja. Wir begleiten von der Lückenanalyse über die Dokumentation bis zur Zertifizierungsreife – für ISO 27001, ISO 9001 und TISAX.
Ob eine Bestellpflicht besteht, hängt unter anderem von Art. 37 DSGVO und § 38 BDSG ab. Wo sie besteht, kann die Rolle auch extern besetzt werden. Wir übernehmen sie als externer Datenschutzbeauftragter.
Nach einer Bestandsaufnahme legen wir gemeinsam Prioritäten fest und arbeiten die Themen Schritt für Schritt ab. Sie haben dabei durchgehend einen Ansprechpartner.
Ja. Beratung und Videotermine sind auf Deutsch und Englisch möglich.
SL Data Compliance
We firmly believe that the internet should be available and accessible to anyone, and are committed to providing a website that is accessible to the widest possible audience, regardless of circumstance and ability.
To fulfill this, we aim to adhere as strictly as possible to the World Wide Web Consortium’s (W3C) Web Content Accessibility Guidelines 2.1 (WCAG 2.1) at the AA level. These guidelines explain how to make web content accessible to people with a wide array of disabilities. Complying with those guidelines helps us ensure that the website is accessible to all people: blind people, people with motor impairments, visual impairment, cognitive disabilities, and more.
This website utilizes various technologies that are meant to make it as accessible as possible at all times. We utilize an accessibility interface that allows persons with specific disabilities to adjust the website’s UI (user interface) and design it to their personal needs.
Additionally, the website utilizes an AI-based application that runs in the background and optimizes its accessibility level constantly. This application remediates the website’s HTML, adapts Its functionality and behavior for screen-readers used by the blind users, and for keyboard functions used by individuals with motor impairments.
If you’ve found a malfunction or have ideas for improvement, we’ll be happy to hear from you. You can reach out to the website’s operators by using the following email
Our website implements the ARIA attributes (Accessible Rich Internet Applications) technique, alongside various different behavioral changes, to ensure blind users visiting with screen-readers are able to read, comprehend, and enjoy the website’s functions. As soon as a user with a screen-reader enters your site, they immediately receive a prompt to enter the Screen-Reader Profile so they can browse and operate your site effectively. Here’s how our website covers some of the most important screen-reader requirements, alongside console screenshots of code examples:
Screen-reader optimization: we run a background process that learns the website’s components from top to bottom, to ensure ongoing compliance even when updating the website. In this process, we provide screen-readers with meaningful data using the ARIA set of attributes. For example, we provide accurate form labels; descriptions for actionable icons (social media icons, search icons, cart icons, etc.); validation guidance for form inputs; element roles such as buttons, menus, modal dialogues (popups), and others. Additionally, the background process scans all the website’s images and provides an accurate and meaningful image-object-recognition-based description as an ALT (alternate text) tag for images that are not described. It will also extract texts that are embedded within the image, using an OCR (optical character recognition) technology. To turn on screen-reader adjustments at any time, users need only to press the Alt+1 keyboard combination. Screen-reader users also get automatic announcements to turn the Screen-reader mode on as soon as they enter the website.
These adjustments are compatible with all popular screen readers, including JAWS and NVDA.
Keyboard navigation optimization: The background process also adjusts the website’s HTML, and adds various behaviors using JavaScript code to make the website operable by the keyboard. This includes the ability to navigate the website using the Tab and Shift+Tab keys, operate dropdowns with the arrow keys, close them with Esc, trigger buttons and links using the Enter key, navigate between radio and checkbox elements using the arrow keys, and fill them in with the Spacebar or Enter key.Additionally, keyboard users will find quick-navigation and content-skip menus, available at any time by clicking Alt+1, or as the first elements of the site while navigating with the keyboard. The background process also handles triggered popups by moving the keyboard focus towards them as soon as they appear, and not allow the focus drift outside it.
Users can also use shortcuts such as “M” (menus), “H” (headings), “F” (forms), “B” (buttons), and “G” (graphics) to jump to specific elements.
We aim to support the widest array of browsers and assistive technologies as possible, so our users can choose the best fitting tools for them, with as few limitations as possible. Therefore, we have worked very hard to be able to support all major systems that comprise over 95% of the user market share including Google Chrome, Mozilla Firefox, Apple Safari, Opera and Microsoft Edge, JAWS and NVDA (screen readers).
Despite our very best efforts to allow anybody to adjust the website to their needs. There may still be pages or sections that are not fully accessible, are in the process of becoming accessible, or are lacking an adequate technological solution to make them accessible. Still, we are continually improving our accessibility, adding, updating and improving its options and features, and developing and adopting new technologies. All this is meant to reach the optimal level of accessibility, following technological advancements. For any assistance, please reach out to


